Asdaf Business Services
Login
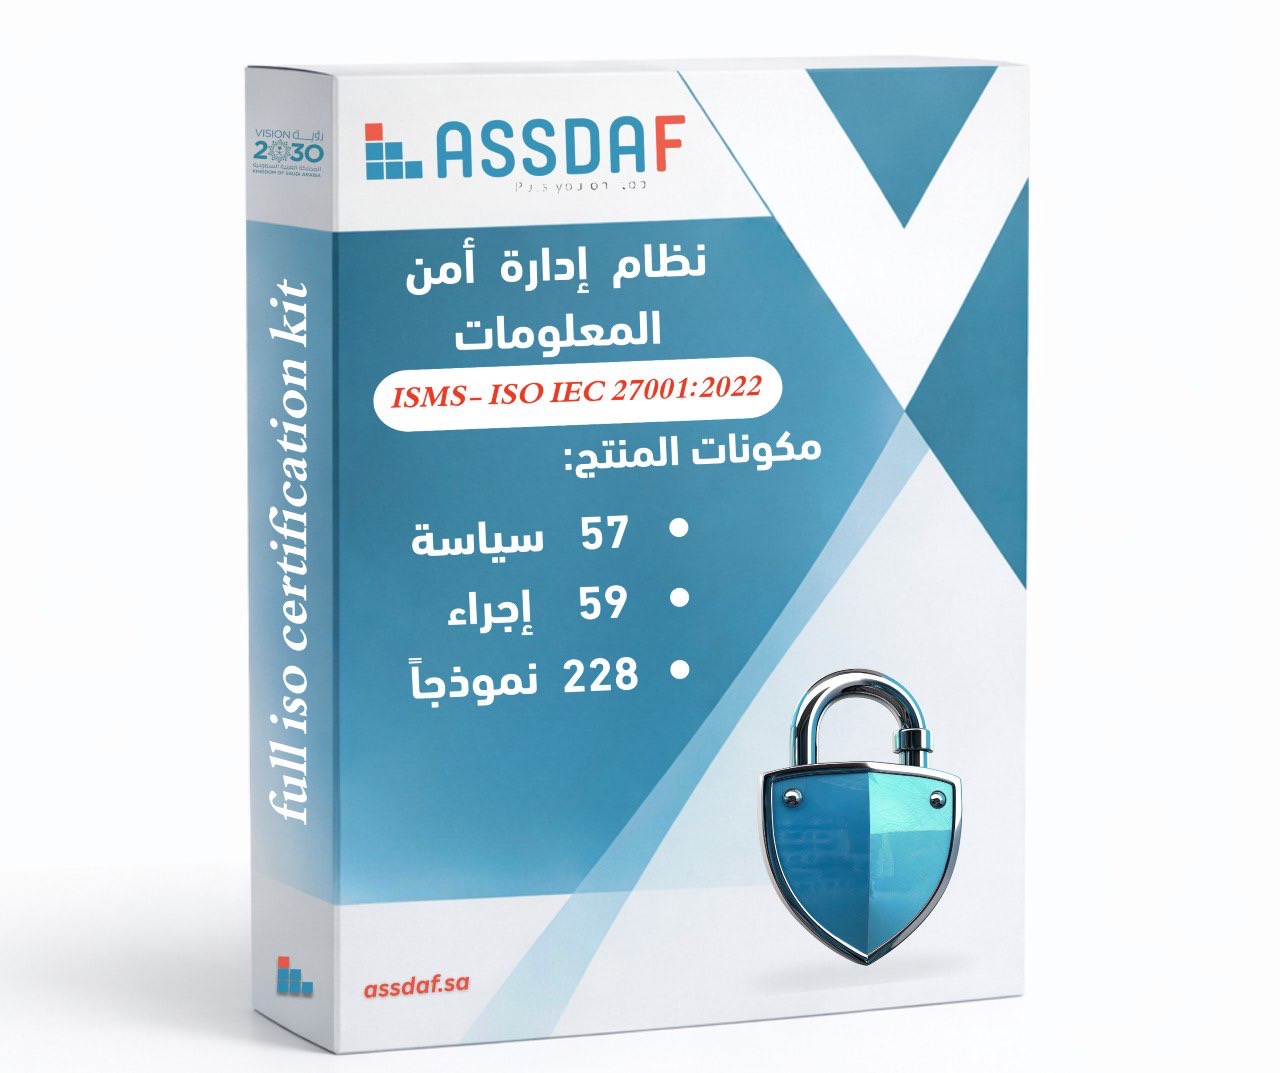
نظام إدارة أمن المعلومات (ISMS – ISO/IEC 27001:2022)
Trending

نظام إدارة أمن المعلومات (ISMS – ISO/IEC 27001:2022)

4.1(14 reviews)

Overview

نظام إدارة أمن المعلومات (ISMS) ISO/IEC 27001:2022 يُعد نظام إدارة أمن المعلومات (ISMS) منظومة إدارية وتقنية متكاملة تهدف إلى حماية أصول المعلومات داخل المؤسسة بمختلف أنواعها — الرقمية، الورقية، البشرية، والبنية التحتية — من خلال تطبيق السياسات والضوابط والإجراءات التي تضمن السرية، والسلامة، والتوافر (CIA) وفقًا لمتطلبات المواصفة الدولية ISO/IEC 27001:2022. تم تصميم النظام لمساعدة المؤسسات على تحديد وإدارة المخاطر الأمنية، وتعزيز الحوكمة الأمنية، وحماية البيانات والأصول الحيوية، وضمان استمرارية الأعمال مع تحقيق الامتثال للمعايير الدولية لأمن المعلومات. يوفر الباكدج جميع السياسات والإجراءات والنماذج والوثائق اللازمة لبناء نظام فعال لإدارة أمن المعلومات يعزز المرونة التشغيلية ويحمي الأصول المؤسسية من المخاطر والتهديدات الأمنية. يساعد هذا النظام على تقليل الاعتماد على الخدمات الاستشارية الخارجية. جميع الملفات بصيغة Word وقابلة للتعديل. اختصر أسابيع الإعداد، واحصل على نظام إدارة أمن معلومات متكامل يحمي أصولك المعلوماتية من المخاطر والتهديدات, وجاهز للتطبيق خلال دقائق.

Read full description
4 add-on services available for this productComplete your order with the training and consulting support your team needs.
1,799.00SAR

This is a digital product and is non-refundable once downloaded.Read the refund policy

  • Instant accessDigital files delivered quickly
  • Consultant-backedGuided by experienced specialists
  • Secure transactionsProtected checkout flow

Details

نظام إدارة أمن المعلومات (ISMS – ISO/IEC 27001:2022)


هو منظومة إدارية وتقنية متكاملة تهدف إلى حماية أصول المعلومات في المؤسسة بمختلف أنواعها—الرقمية، الورقية، البشرية، والبنية التحتية—وذلك من خلال تطبيق ضوابط وسياسات ومعايير تضمن السرية، السلامة، والتوافر وفقًا لمتطلبات ISO/IEC 27001:2022

هذا النظام بيئة العمل من تعامل عشوائي مع البيانات إلى إطار حوكمة أمنية منهجي يحمي المؤسسة من التهديدات والهجمات السيبرانية، ويضمن الامتثال القانوني، ويرفع مستوى الثقة لدى العملاء، الشركاء، والجهات المنظمة.

مكونات النظام 

1- سياسات أمن المعلومات

مجموعة سياسات قيادية وتشغيلية تنظّم:

  • الوصول إلى المعلومات والحسابات.

  • حماية الشبكات والأنظمة.

  • إدارة الموردين.

  • النسخ الاحتياطي واستمرارية الأعمال.

  • الأصول والأجهزة.

  • حماية الخصوصية والبيانات الشخصية.

  • التشفير وإدارة المفاتيح.

  • العمل عن بعد، الأجهزة المحمولة، والبريد الإلكتروني.

  • كل سياسة تمثل التزامًا رسميًا من الإدارة العليا.

2-إجراءات تشغيلية أمنية (Security Procedures)

إجراءات مفصلة تغطي:

  • تقييم المخاطر الأمنية ومعالجتها.

  • التحكم في الوصول وإدارة الحسابات

  • حماية الأجهزة والشبكات.

  • التهيئة الآمنة للأنظمة.

  • النسخ الاحتياطي واختبار الاستعادة.

  • إدارة الثغرات والتحديثات الأمنية.

  • تحليل الحوادث الأمنية والاستجابة لها.

  • أمن المعلومات في العلاقة مع الموردين والشركاء.

  • استمرارية الأعمال وخطط الطوارئ.

  • تتوافق هذه الإجراءات مع ضوابط الملحق A في ISO/IEC 27001:2022.


3- النماذج والسجلات الأمنية

تشمل:

  • سجل أصول المعلومات.

  • سجل تقييم المخاطر الأمنية وتحديثاتها.

  • سجل حوادث الأمن السيبراني.

  • سجل المصادقة والدخول.

  • سجل الموافقات والوصول الممنوح.

  • سجل النسخ الاحتياطي والاستعادة.

  • سجل الموردين والتقييم الأمني لهم.

  • سجلات مراجعات النظام والتدقيق الداخلي.

  • وهي تشكّل دليلًا على الامتثال وتحقيق الشفافية وإثبات الأداء الأمني.


4- آليات التكامل والامتثال التنظيمي

يرتبط النظام بالمتطلبات التنظيمية في مجالات مثل:

  • حماية البيانات الشخصية.

  • الأمن السيبراني الحكومي

  • سياسات الجهات المنظمة (مثل البنوك، الصحة،التعليم، التجارة).

  • قوانين التشفير والخصوصية.

  • ويُسهم في جاهزية المؤسسة للتوافق مع الأنظمة المحلية والدولية ذات العلاقة.


 خصائص النظام ومميزاته

  • يطبّق منهجية مبنية على تقييم المخاطر، بحيث تنفق المؤسسة الموارد على الضوابط الأكثر تأثيرًا.

  • يعزز ثقة العملاء والموردين والشركاء بوجود نظام حماية واضح وشفاف.

  • يقلل من مخاطر الهجمات السيبرانية، الفقدان،أو التلاعب بالبيانات.

  • يرفع كفاءة الأنظمة التقنية والبشرية عبر ضوابط واضحة للتهيئة، الوصول، التشغيل، والمراقبة.

  • يدعم التحول الرقمي من خلال بنية أمنية قوية وثابتة.

  • يحسن القدرة على التعافي من الكوارث وضمان استمرارية الأعمال.

  • يدعم الثقافة المؤسسية في الأمن، من خلال التدريب والوعي وسلوك الموظفين.

  • يتكامل مع أنظمة الإدارة الأخرى (9001، 22301)


Add-on services

Complete your order with the training and consulting support your team needs.

System Usage Training

Hands-on training for users to operate the system and use its core features efficiently.

300.00SAR
Minimum employees: 3

Internal Audit Training

Training on internal audit methodology, checklists, evidence collection, nonconformities documentation, and improvement plans.

300.00SAR
Minimum employees: 3

System Requirements Training

Explains system requirements, policies, and procedures needed for correct implementation and operation.

300.00SAR
Minimum employees: 3

Request for document preparation

Preparation of customized documents tailored specifically to the client’s business nature and requirements, professionally designed under the client’s name and brand identity, ensuring structured, high-quality documentation that reflects the brand and enhances credibility.

5,000.00SAR

Specifications

نظام إدارة أمن المعلومات (ISMS – ISO/IEC 27001:2022)

المحتويات:

المكون

العدد

سياسة

57

إجراء

59

نموذج

288

جميع الوثائق  في صيغة قابلة للتحرير ملفات  (وورد )

Chat on WhatsApp
نظام إدارة أمن المعلومات | ISO/IEC 27001:2022